تحذير أمريكي: ثغرة CopyFail في Linux تُستغل فعلياً
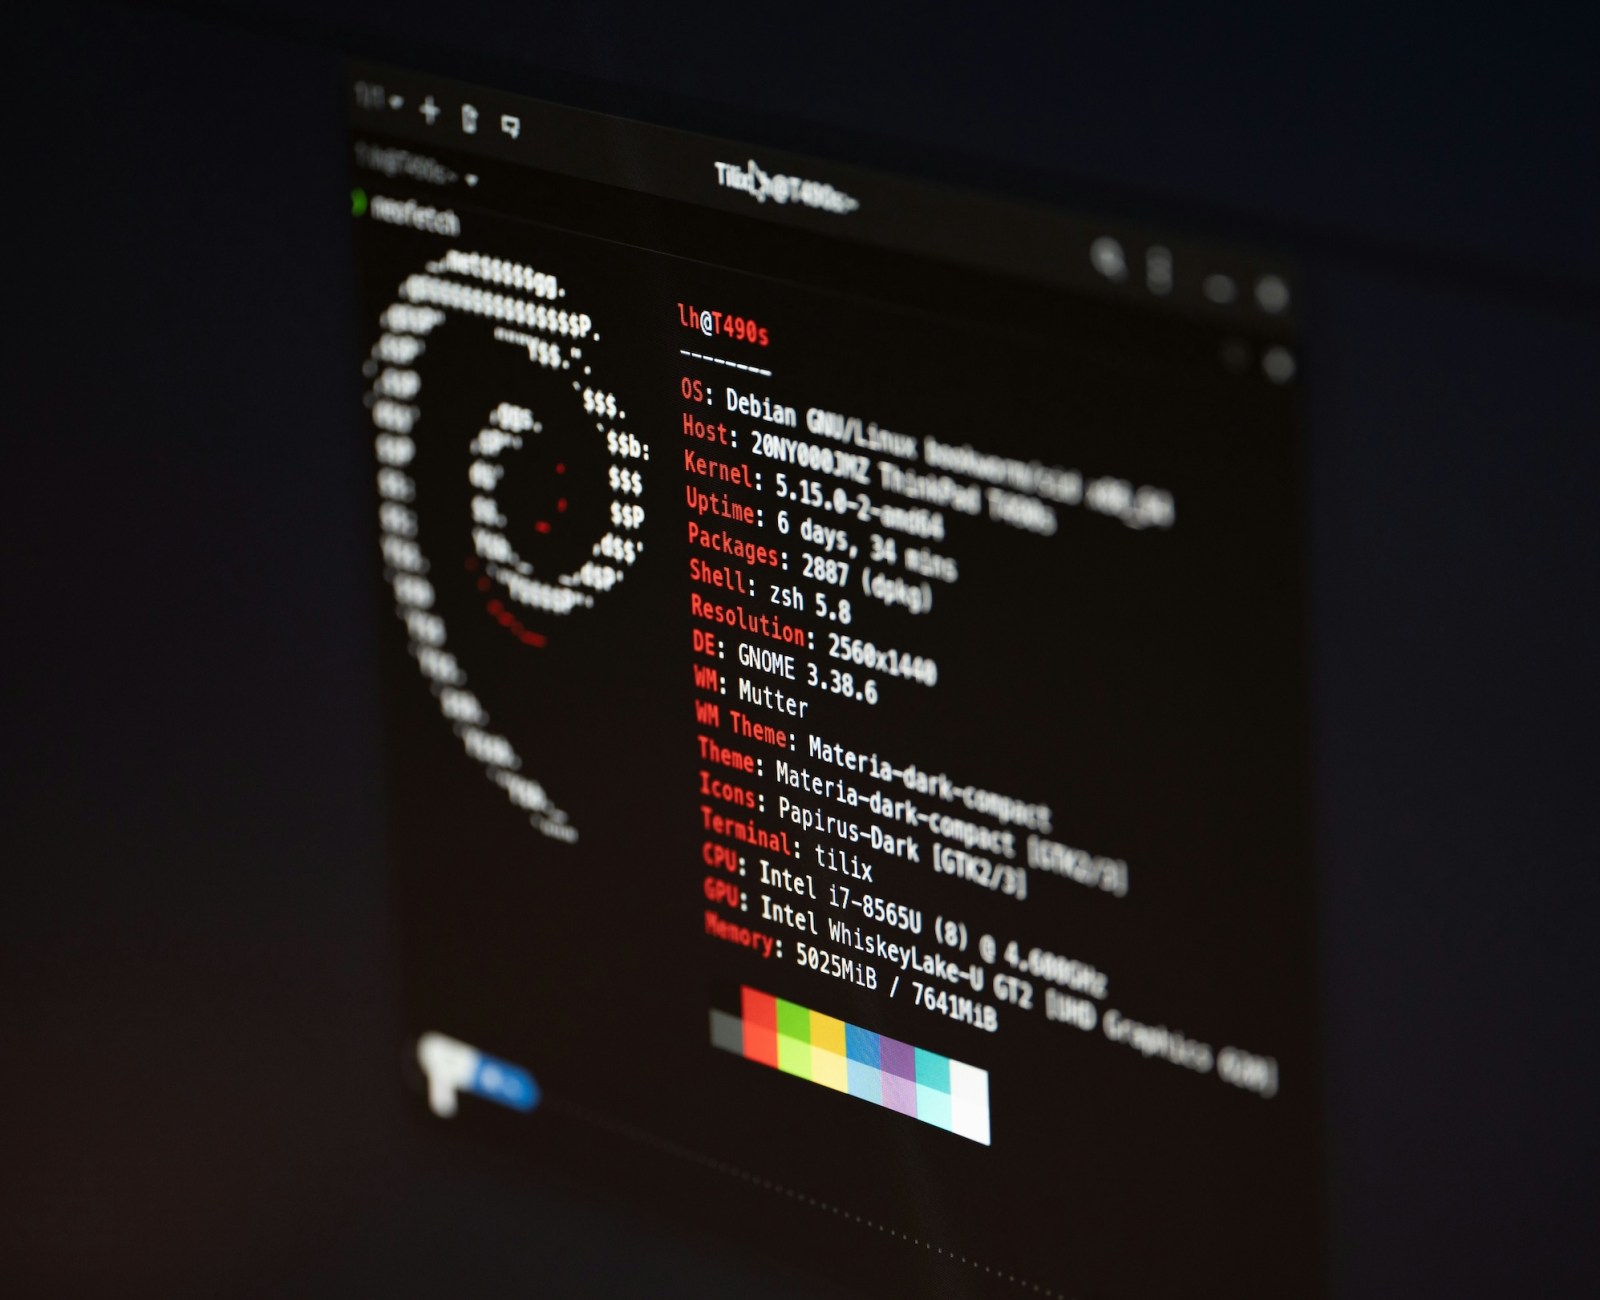
تسمح ثغرة CopyFail (CVE-2026-31431) لمستخدم محدود الصلاحيات بالحصول على صلاحيات Root في معظم توزيعات Linux، وتقول CISA إنها تُستغل حالياً.

الثغرة
تؤثر ثغرة CopyFail (المعرّف CVE-2026-31431) على نواة Linux 7.0 والإصدارات الأقدم، وتتيح لمستخدم محدود الصلاحيات الحصول على صلاحيات المدير الكاملة (Root).
مدى خطورتها
- أكدت وكالة CISA أنها تُستغل فعلياً، وأمرت الوكالات الفيدرالية بتثبيت التحديث قبل 15 مايو.
- بحسب Microsoft، لا يمكن استغلالها عبر الإنترنت وحدها، لكن يمكن ربطها بثغرة أخرى.
من اكتشفها؟
اكتشفتها شركة Theori وتحققت منها على Red Hat Enterprise Linux 10.1 وUbuntu 24.04 LTS وAmazon Linux 2023 وSUSE 16. كُشف عنها أواخر مارس وأُصلحت النواة بعد نحو أسبوع.
ماذا تفعل؟
إذا كنت تستخدم خوادم أو أجهزة Linux، ثبّت تحديثات النواة فوراً.
مؤسس ورئيس تحرير Kurd Developers. أخبار الهواتف والتقنية على YouTube وInstagram وTikTok.
مقالات أخرى

رسالة واحدة قد تعطّل هاتفك: ثغرة SMS of Death في أندرويد
ثغرة في Android 12 وما بعده تقطع المكالمات عبر رسالة SMS خاصة وقد تجعل الهاتف غير صالح للاستخدام. الإصلاح موجود في تحديث أكتوبر الأمني.

GTA VI تصل في 19 نوفمبر: الأسعار والإصدارات وكل ما تحتاج معرفته
أكدت Rockstar الموعد: الخميس 19 نوفمبر على PS5 و Xbox Series X|S. الإصدار العادي بـ 79.99 دولاراً و Ultimate بـ 99.99 دولاراً.

آبل تكشف عن أول MacBook Pro بشاشة لمس و Dynamic Island
شاشة PROLED XDR الجديدة تعمل باللمس، والنوتش اختفى ليحلّ محله Dynamic Island. السعر يبدأ من 2,899 دولاراً.
آبل تكشف عن MacBook Pro الجديد بشريحة M6 بسعر يبدأ من 1,999 دولاراً
أداء رسومي أعلى بنسبة تصل إلى 30% مقارنة بـM5، وبطارية تدوم حتى 24 ساعة، مع الإبقاء على جميع المنافذ.